3.7.4 API Token
API Token
用途与权限
为自动化程序创建当前用户、当前工作区范围内的 API 凭据。支持签名认证和 Bearer Token;签名认证安全性更高,推荐用于生产集成。只有工作区所有者或管理员可以管理 Token。
入口
左侧菜单“系统设置 → API Token”,路由为 /settings/tokens。
页面总览
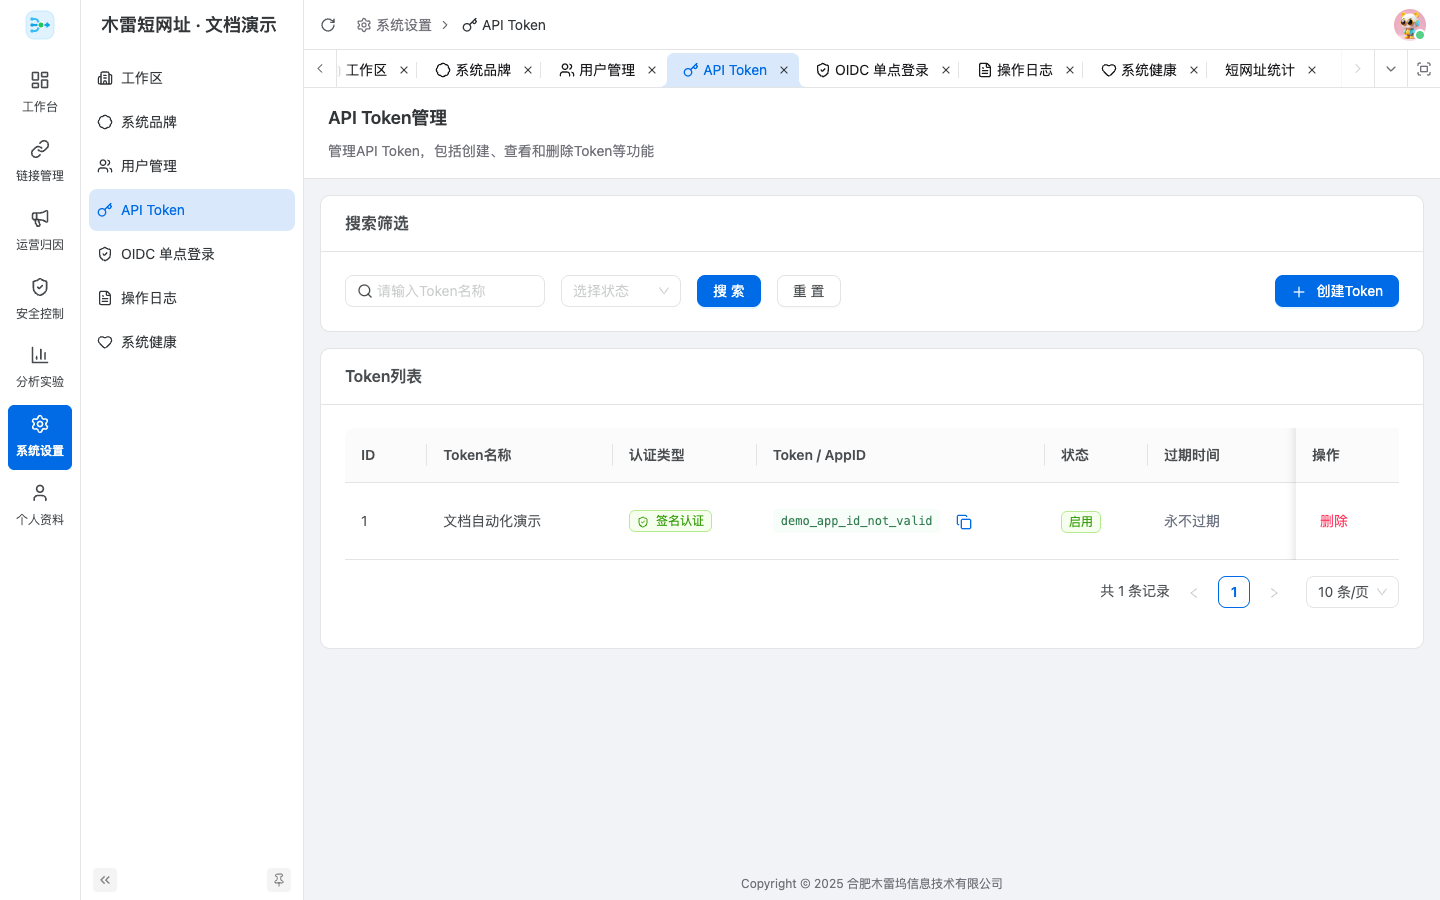
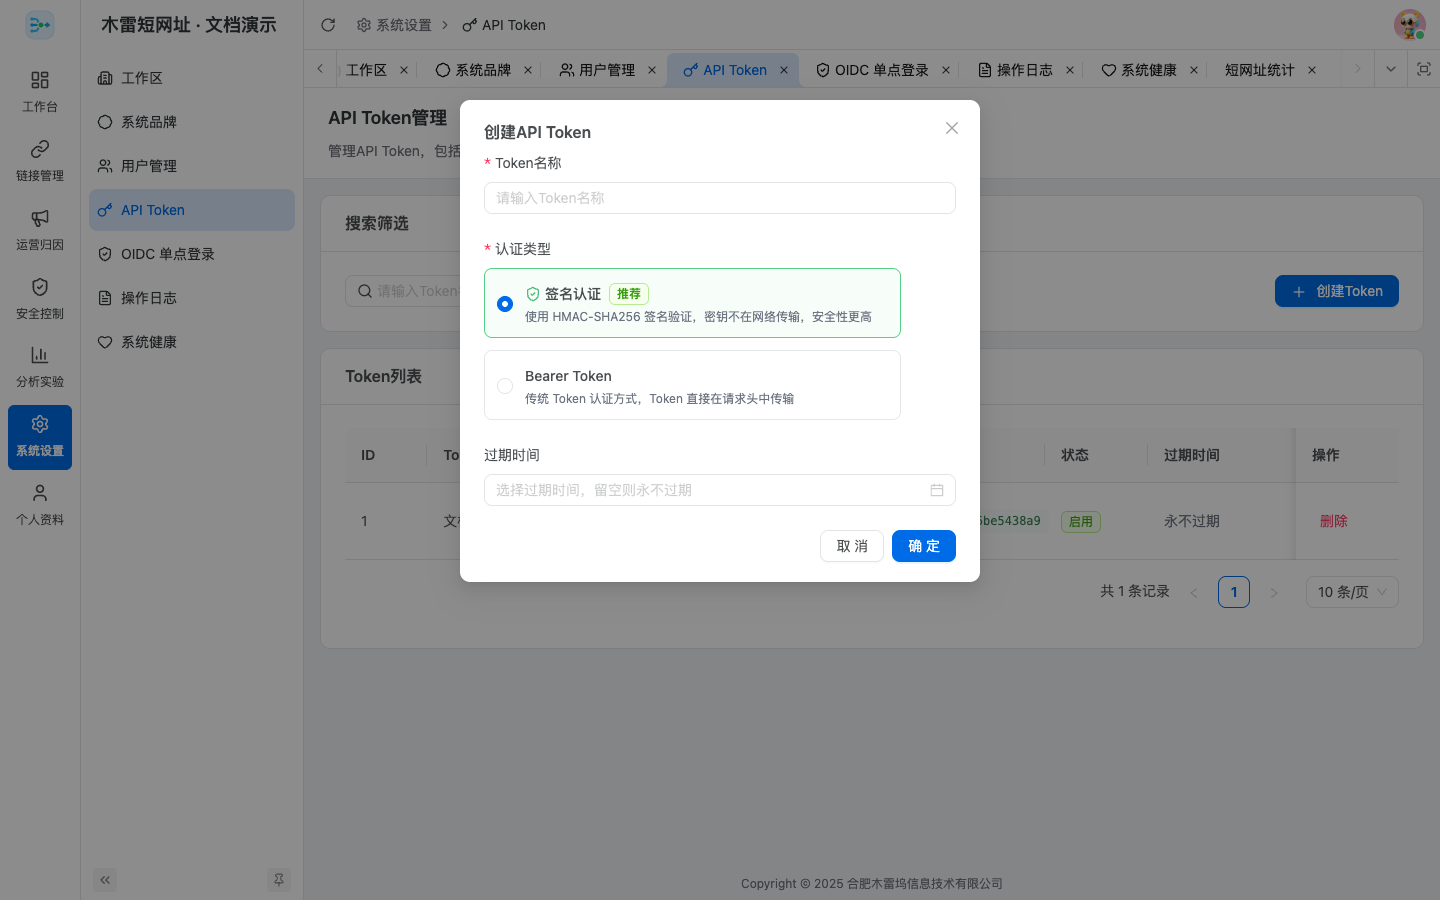
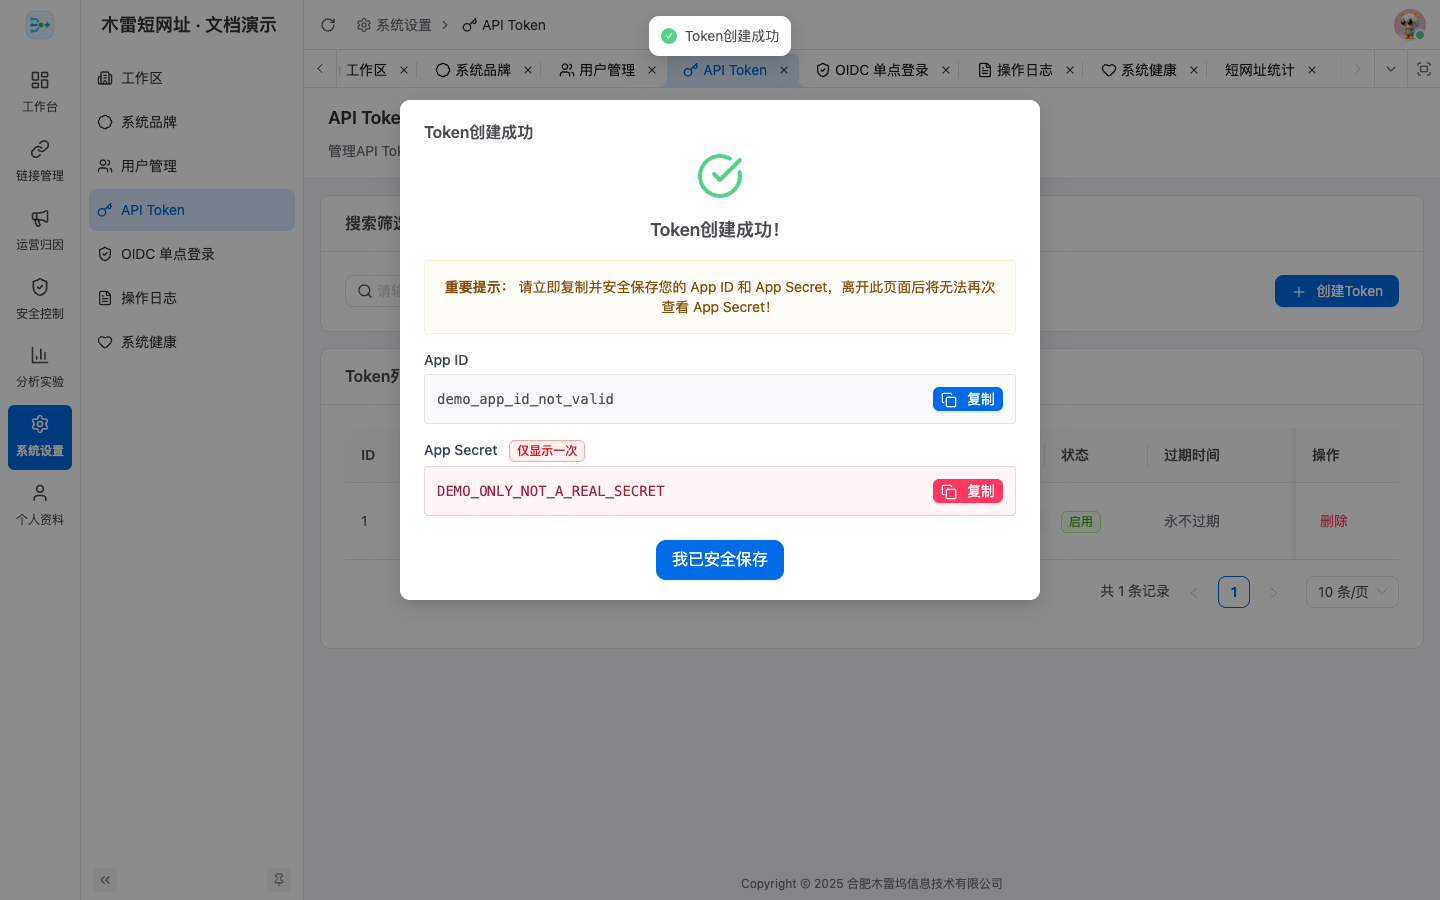
列表支持按名称、状态筛选,展示认证类型、标识、到期时间、最后使用时间和状态;完整密钥只在创建成功弹窗中展示一次。
主要操作
- 点击“创建 API Token”,填写用途明确的名称并选择认证类型。
- 生产环境优先选择签名认证;仅在兼容旧客户端时选择 Bearer。
- 按需设置过期时间,创建后立即将 Token 或 App Secret 存入密码管理器/密钥系统。
- 关闭成功弹窗前完成复制;不要截图或发送到聊天群。
- 凭据泄露、过期或不再使用时删除并创建替代凭据。
字段/限制
signature返回app_id和一次性app_secret;bearer返回一次性完整token。- 列表只展示可识别的部分信息,不会再次返回完整密钥。
- 过期时间留空表示永不过期,但生产凭据仍建议设置期限并轮换。
- 删除是撤销凭据,不可恢复;调用方会立即失去访问能力。
常见错误
- 关闭弹窗后找不到 Secret:无法找回,只能删除并重建。
- 接口返回 401:检查认证类型、请求头、签名时间和凭据状态/有效期。
- 签名校验失败:确认参与签名的方法、路径、时间戳、Nonce 和请求体与实际请求一致。
- Token 意外出现在截图或日志:立即撤销并轮换。
关联 API
GET|POST /api/v1/tokensDELETE /api/v1/tokens/{id}- 签名规则参见 API 与系统集成目录的“签名认证”文档。